Si construyes cualquier cosa que toque dinero, hay tres siglas que tienes que entender antes de escribir la primera línea de código:
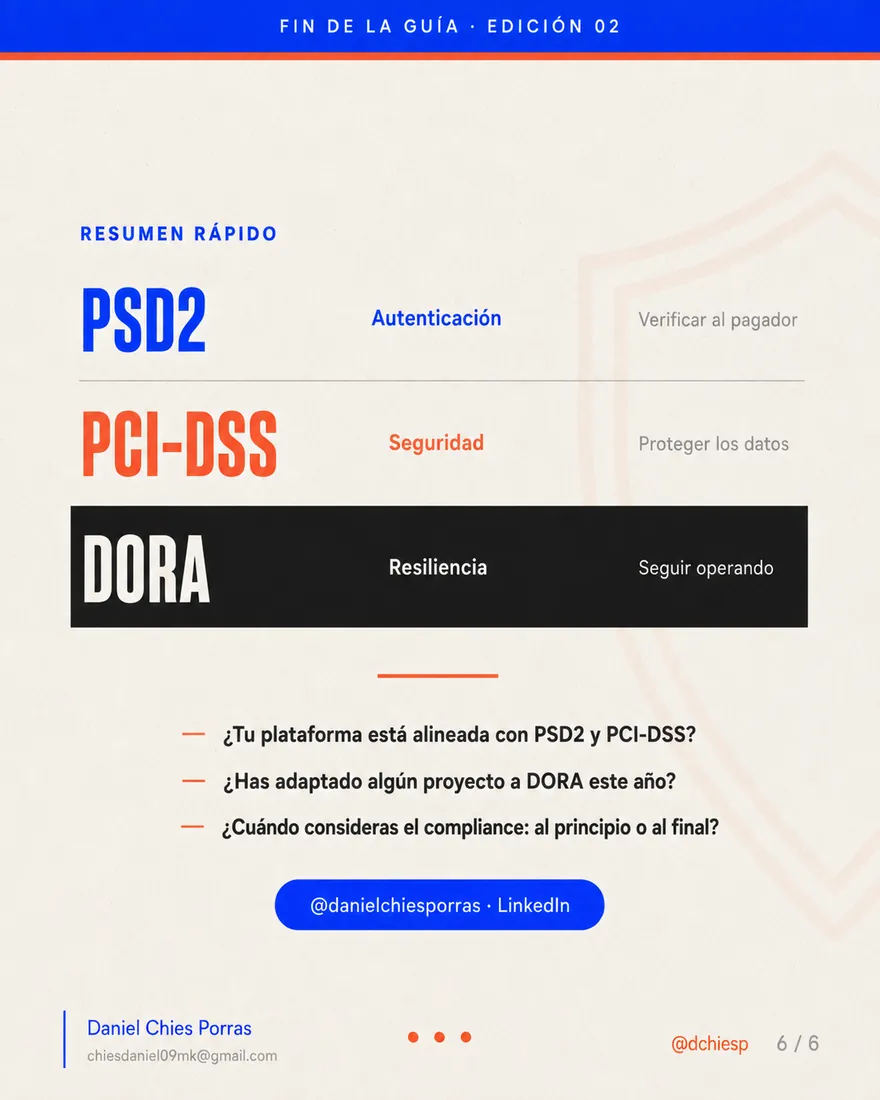
PSD2, PCI-DSS y DORA.
No son burocracia. Son el marco que define cómo se puede y cómo no se puede manejar un pago en Europa. Y no conocerlas de antemano tiene consecuencias reales.
PSD2 — La directiva europea que obliga a la autenticación reforzada en pagos online. Es la razón por la que el usuario tiene que confirmar su compra por segunda vez. Mal implementada, destroza la conversión. Bien implementada, es invisible para el usuario y aporta seguridad real.
PCI-DSS — El estándar de seguridad para cualquier sistema que procese, almacene o transmita datos de tarjetas. No es opcional si tocas pagos. El nivel de cumplimiento que necesitas depende del volumen de transacciones, pero siempre existe.
DORA — El más reciente. Resiliencia operativa digital para el sector financiero. Obliga a tener planes de continuidad, gestión de incidentes y auditorías de terceros. Desde enero de 2025 es de obligado cumplimiento para entidades financieras en Europa.
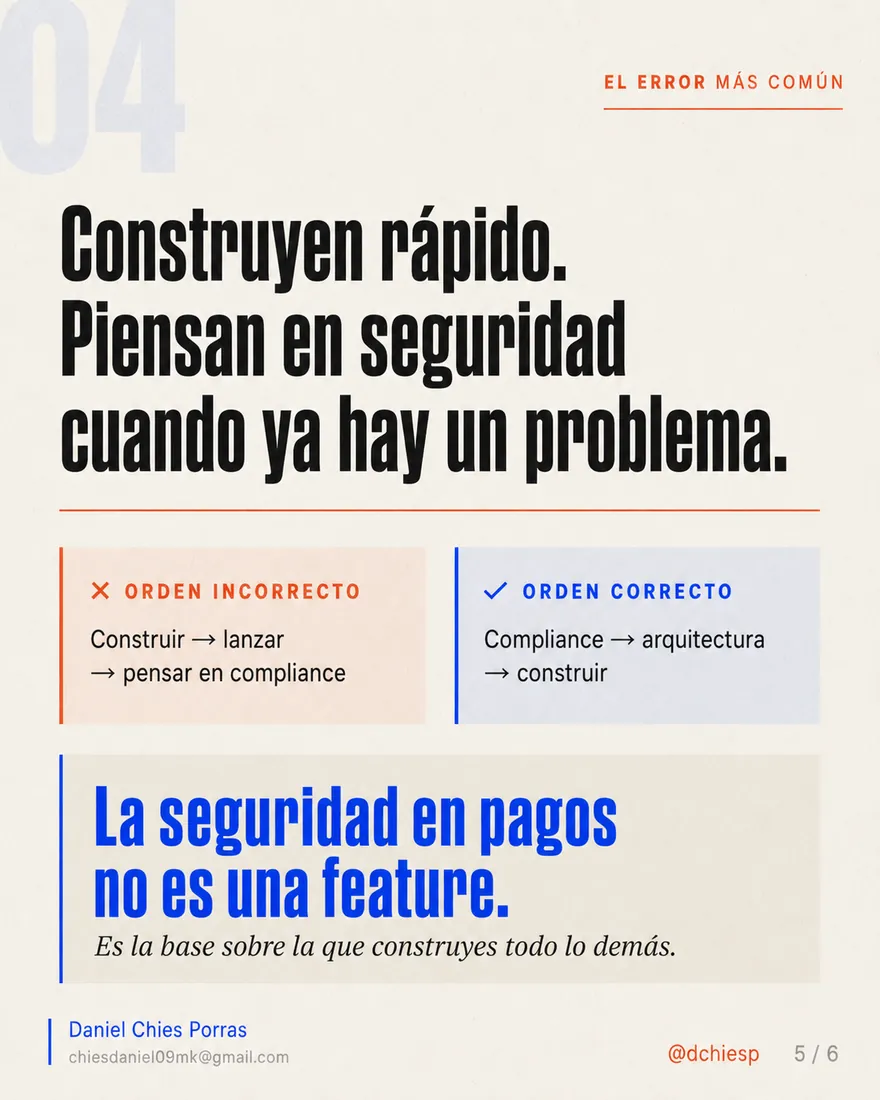
Lo que más veo en proyectos de ecommerce y fintech: equipos que construyen rápido y piensan en compliance cuando ya hay un problema. El orden correcto es el contrario.
La seguridad en pagos no es una feature. Es la base sobre la que construyes todo lo demás.
- ¿Tu plataforma de pagos está alineada con PSD2 y PCI-DSS?
- ¿Has tenido que adaptar algún proyecto a DORA este año?
- ¿Cuándo consideras el compliance en tus proyectos: Al principio o al final?
Lo que cuentan las diapositivas
Si construyes algo que procesa pagos en Europa, ignorar esto tiene consecuencias reales.
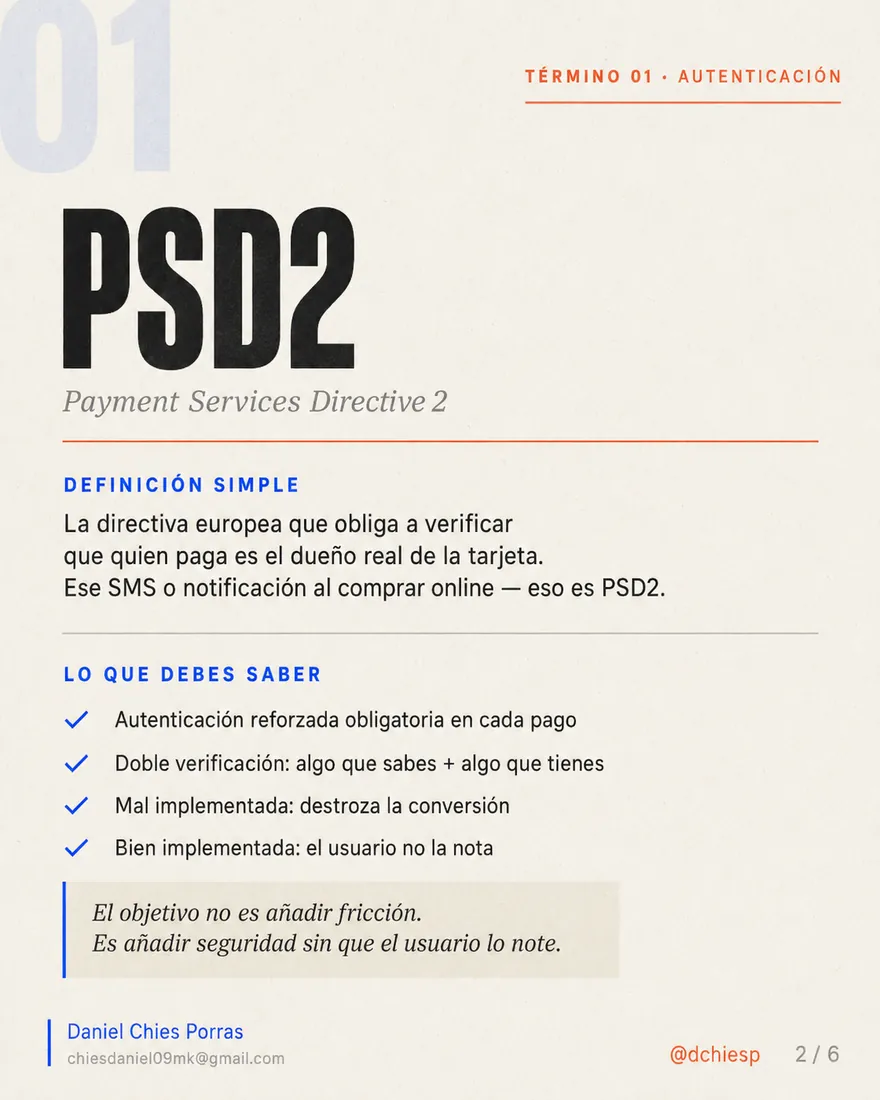
PSD2 · Payment Services Directive 2
La directiva europea que obliga a verificar que quien paga es el dueño real de la tarjeta. Ese SMS o notificación al comprar online, eso es PSD2.
- Autenticación reforzada obligatoria en cada pago.
- Doble verificación: algo que sabes y algo que tienes.
- Mal implementada, destroza la conversión.
- Bien implementada, el usuario no la nota.
El objetivo no es añadir fricción. Es añadir seguridad sin que el usuario lo note.
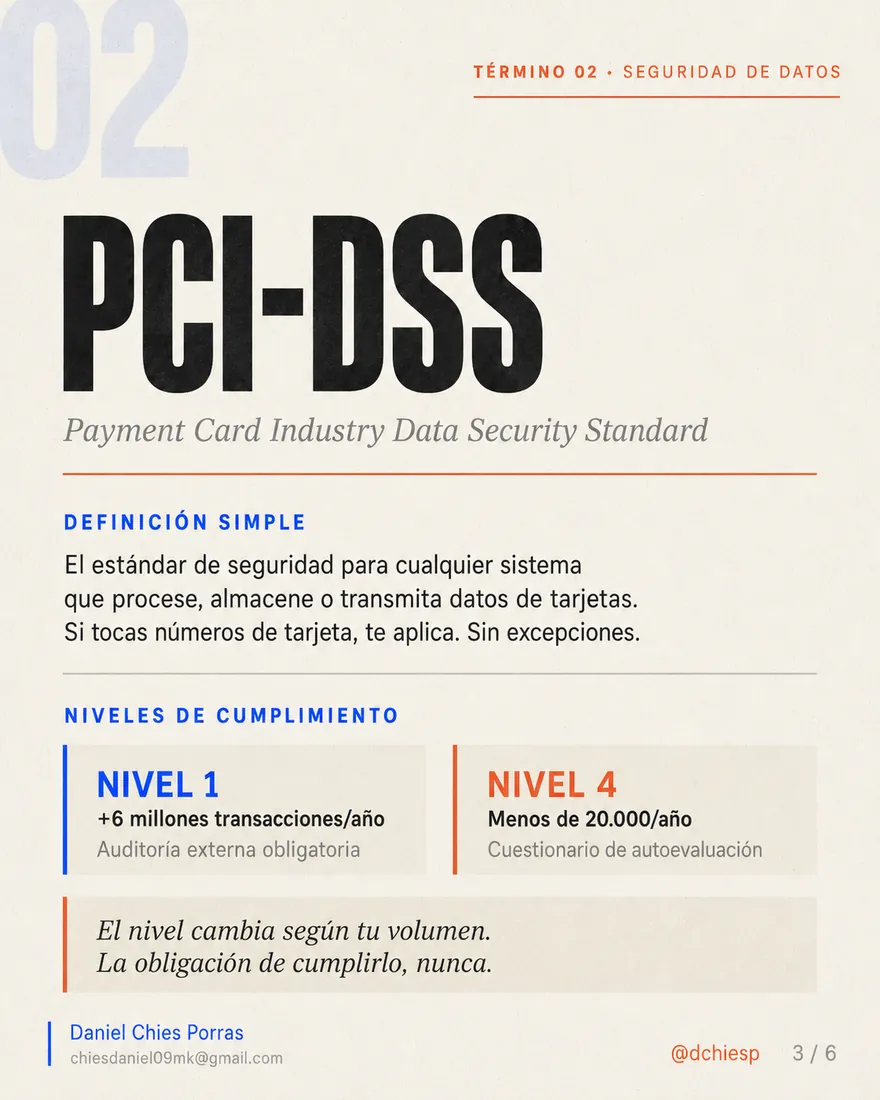
PCI-DSS · Payment Card Industry Data Security Standard
El estándar de seguridad para cualquier sistema que procese, almacene o transmita datos de tarjetas. Si tocas números de tarjeta, te aplica. Sin excepciones.
- Nivel 1: más de 6 millones de transacciones al año, con auditoría externa obligatoria.
- Nivel 4: menos de 20.000 al año, con cuestionario de autoevaluación.
El nivel cambia según tu volumen. La obligación de cumplirlo, nunca.
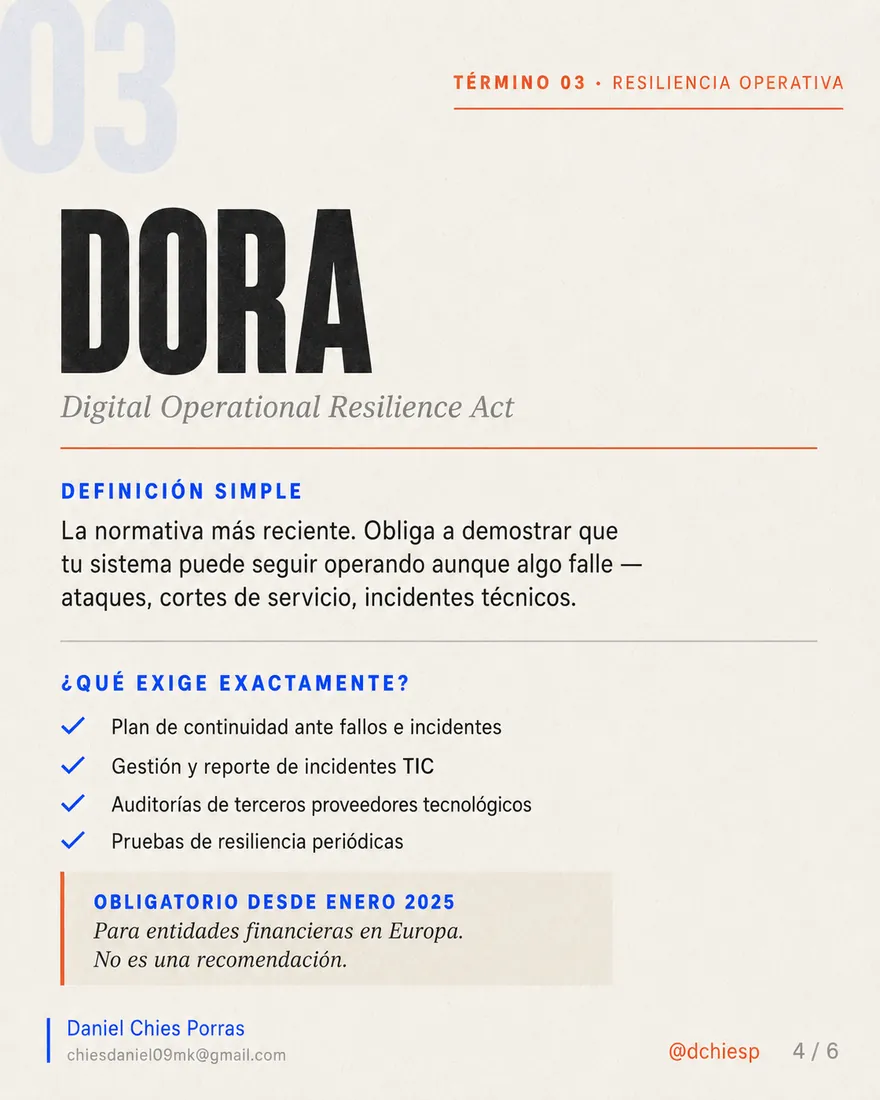
DORA · Digital Operational Resilience Act
La normativa más reciente. Obliga a demostrar que tu sistema puede seguir operando aunque algo falle: ataques, cortes de servicio, incidentes técnicos.
- Plan de continuidad ante fallos e incidentes.
- Gestión y reporte de incidentes TIC.
- Auditorías de terceros proveedores tecnológicos.
- Pruebas de resiliencia periódicas.
Obligatorio desde enero de 2025 para entidades financieras en Europa. No es una recomendación.
El error más común
Construyen rápido y piensan en seguridad cuando ya hay un problema. El orden correcto es el contrario: compliance, arquitectura y después construir.
La seguridad en pagos no es una feature. Es la base sobre la que construyes todo lo demás.